“Vertice urgente”. Attacchi ai supermercati italiani, la decisione ora: cosa succede
L’allarme per gli attacchi hacker ai sistemi di refrigerazione commerciale arriva anche in Italia. Dopo i casi segnalati in diversi Paesi europei, alcune aziende italiane avrebbero subito intrusioni informatiche ai danni degli impianti utilizzati per conservare alimenti e prodotti surgelati. Nel mirino degli hacker sarebbero finiti supermercati, imprese della ristorazione collettiva e aziende del settore alimentare, con possibili conseguenze sulla sicurezza della cosiddetta catena del freddo.
Una situazione che ha acceso l’attenzione delle istituzioni, tanto da spingere il governo a convocare una riunione urgente a Palazzo Chigi. L’appuntamento è fissato per martedì 3 novembre alle 11.30, sotto il coordinamento del sottosegretario alla Presidenza del Consiglio Alfredo Mantovano. All’incontro sono attesi il direttore dell’Agenzia per la Cybersicurezza nazionale e i vertici dei servizi di intelligence, chiamati a fare il punto sugli episodi registrati e a valutare eventuali rischi per le infrastrutture strategiche del comparto alimentare.
Supermercati nel mirino, problemi anche in Sicilia
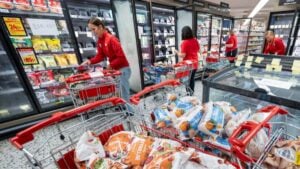
Tra le segnalazioni arrivate dall’Italia figurano diversi episodi che hanno interessato aziende distribuite sul territorio nazionale. In Sicilia sarebbero stati coinvolti sei punti vendita, mentre ulteriori anomalie sono state riscontrate in una società toscana che opera nella ristorazione collettiva e in un’azienda dell’Emilia-Romagna specializzata nella produzione di alimenti surgelati.
A confermare un attacco informatico ai danni di alcuni supermercati è stato Giuseppe Spadaro, direttore generale del gruppo Coop Radenza, realtà che gestisce punti vendita a marchio Coop nell’Isola. Secondo le informazioni diffuse, almeno quattro supermercati sarebbero stati interessati da intrusioni nei sistemi informatici.
L’azienda ha comunque fatto sapere che la situazione è sotto controllo e che l’incidente è stato circoscritto. Sono state inoltre attivate le procedure previste per la gestione delle emergenze informatiche, con il coinvolgimento dell’Agenzia per la Cybersicurezza nazionale.
Da Coop è arrivata anche una precisazione sulla natura dei punti vendita coinvolti: alcuni appartengono infatti a una catena che opera utilizzando il marchio attraverso un rapporto di franchising e non fanno parte della rete gestita direttamente dal gruppo.
Nel frattempo proseguono le verifiche sui sistemi di controllo degli impianti frigoriferi, per individuare eventuali anomalie e scongiurare ulteriori problemi nella conservazione degli alimenti.
Hacker modificano le temperature dei frigoriferi: cosa sta succedendo in Europa
Gli episodi italiani non rappresentano casi isolati. Nelle ultime settimane, infatti, segnalazioni analoghe sono arrivate da diversi Paesi europei, tra cui Belgio, Svezia, Lussemburgo, Paesi Bassi, Finlandia, Irlanda ed Estonia.
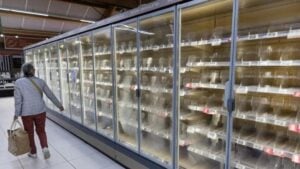
Gli attacchi avrebbero preso di mira i sistemi digitali che gestiscono la refrigerazione di supermercati, magazzini e stabilimenti alimentari. Attraverso le intrusioni, gli aggressori sarebbero riusciti a intervenire da remoto sui parametri degli impianti, modificando le temperature e compromettendo potenzialmente il corretto funzionamento dei sistemi.
In alcuni episodi sarebbero stati registrati valori fino a 50 gradi, un’anomalia che potrebbe mettere seriamente a rischio la conservazione dei prodotti deperibili.
Il problema riguarda soprattutto la catena del freddo, ovvero l’insieme delle infrastrutture e delle procedure necessarie a mantenere gli alimenti a temperature adeguate durante la conservazione, lo stoccaggio e la distribuzione.
Un eventuale blocco o malfunzionamento degli impianti può provocare danni economici alle aziende e, soprattutto, compromettere la sicurezza dei prodotti destinati ai consumatori.
L’allerta dell’Agenzia per la Cybersicurezza nazionale
Di fronte all’aumento delle segnalazioni, l’Agenzia per la Cybersicurezza nazionale ha intensificato le attività di monitoraggio, diramando un’allerta agli operatori della grande distribuzione, della logistica e dell’intera filiera alimentare.
L’invito rivolto alle aziende è quello di controllare immediatamente i sistemi di refrigerazione e verificare che i dispositivi di gestione e teleassistenza non siano accessibili liberamente attraverso Internet.
Tra le principali raccomandazioni figurano il rafforzamento delle connessioni da remoto, l’utilizzo di sistemi Vpn e dell’autenticazione a più fattori, oltre alla verifica degli account amministrativi e all’aggiornamento dei dispositivi informatici.
Particolare attenzione viene richiesta anche per i sistemi tecnologici non più supportati dai produttori, che potrebbero presentare vulnerabilità non corrette attraverso aggiornamenti di sicurezza.
L’Agenzia ha inoltre confermato di aver ricevuto una notifica relativa a un attacco informatico contro un’azienda toscana attiva nella ristorazione collettiva. Un altro episodio, non ancora notificato, avrebbe invece interessato un’impresa emiliana specializzata nella produzione di surgelati.
Le verifiche proseguono per stabilire l’effettiva portata degli attacchi e individuare eventuali ulteriori aziende coinvolte.
Il Copasir vuole vederci chiaro: previste audizioni il 4 e 5 novembre
La vicenda è arrivata anche sul tavolo del Copasir, il Comitato parlamentare per la sicurezza della Repubblica, che intende acquisire informazioni più dettagliate sull’ondata di intrusioni informatiche.
Il Comitato ha programmato una serie di audizioni per approfondire quanto sta accadendo e comprendere quali siano i rischi per le infrastrutture tecnologiche della filiera alimentare.
Il primo appuntamento è previsto per mercoledì 4 novembre alle 14, quando sarà ascoltato Bruno Valensise, direttore dell’Agenzia informazioni per la sicurezza interna (Aisi).
Un secondo incontro è invece fissato per giovedì 5 novembre alle 13.30, con l’audizione del direttore generale dell’Agenzia per la Cybersicurezza nazionale, Andrea Quacivi.
Gli incontri serviranno a raccogliere ulteriori elementi sull’estensione degli attacchi, sulle eventuali responsabilità e sulle contromisure messe in campo per proteggere le aziende interessate.
Cresce la preoccupazione per la sicurezza della filiera alimentare
Il vertice convocato a Palazzo Chigi e le audizioni previste davanti al Copasir confermano la delicatezza della situazione. Gli attacchi ai sistemi di refrigerazione dimostrano infatti come anche infrastrutture apparentemente secondarie possano diventare un bersaglio per le minacce informatiche.
Non si tratta soltanto di un problema tecnologico o di possibili danni economici per supermercati e aziende alimentari. Un’interferenza con gli impianti frigoriferi può avere conseguenze dirette sulla conservazione dei prodotti e sulla sicurezza degli alimenti destinati ai cittadini.
Per questo motivo, l’attenzione delle istituzioni è ora concentrata sulla prevenzione, sul monitoraggio e sulla protezione dei sistemi digitali che regolano la catena del freddo.
La priorità sarà capire quanto siano estese le intrusioni e impedire che nuovi attacchi possano compromettere un settore essenziale per l’approvvigionamento alimentare del Paese.